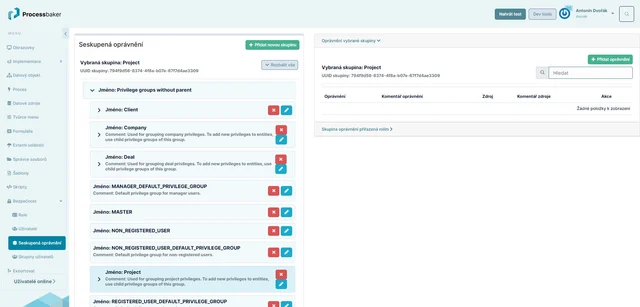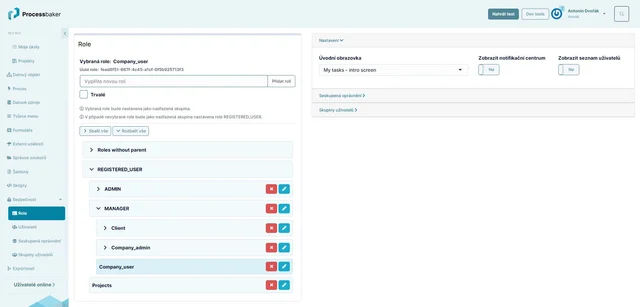
Uživatelé mají standardně přístup do systému prostřednictvím svého přihlašovacího jména a hesla. Co vše ale může daný uživatel vidět a dělat, záleží na tom, do jaké role spadá.
Systembaker umožňuje spravovat vysoce komplexní přístupová práva pro uživatele (ACL) na základě definovaných rolí.
Například u oznamovacího systému vidí uživatel, který je v roli oznamovatele, formulář pro zaslání oznámení a musí mít přístup jen k vlastním oznámením. Uživatel, který je pověřený správou oznámení naopak vidí všechna oznámení, která mu byla přidělena k řešení a může měnit jejich stav. Jednatel společnosti vidí všechna oznámení.